# Grupos de recursos
> [!WARNING]
> Esta función forma parte de los planes Team & Enterprise.
Los grupos de recursos permiten a las organizaciones aplicar un control de acceso granular a sus repositorios.
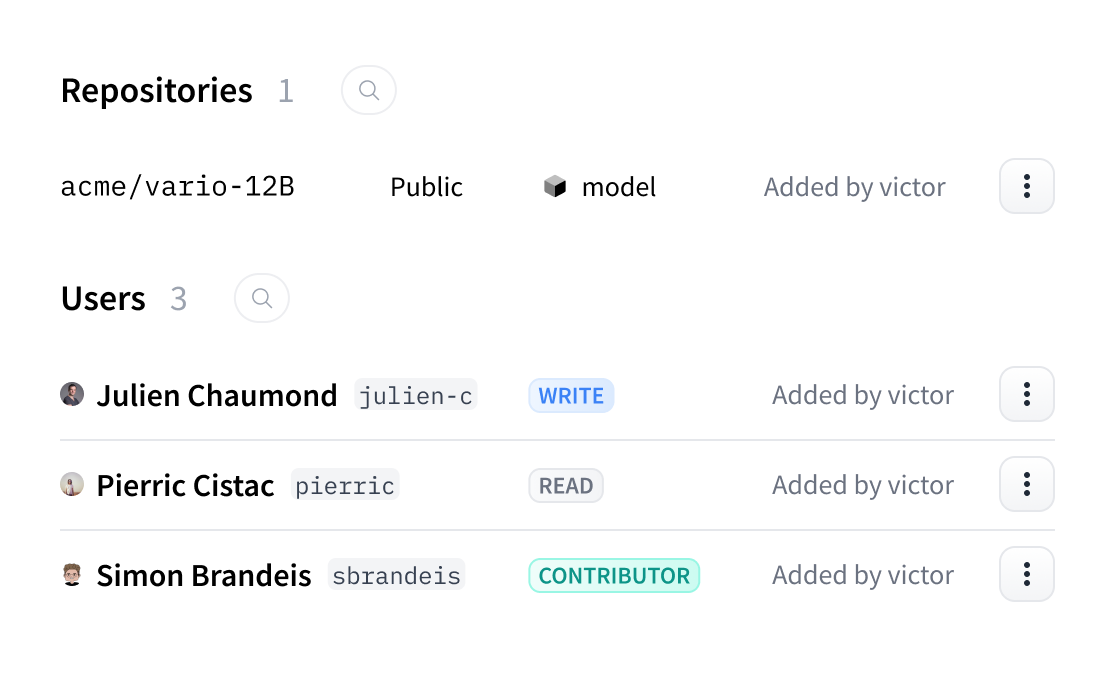
 Esta función permite a los administradores de la organización:
- Agrupa los repositorios relacionados para una mejor organización
- Controlar el acceso a los miembros a nivel de grupo en lugar de a nivel de repositorio individual
- Asigna diferentes roles de permisos (no_access, read, contributor, write, admin, inherit) a los miembros del equipo
- Mantener los repositorios privados visibles solo para los miembros autorizados del grupo
- Permitir que varios equipos trabajen de forma independiente dentro de la misma organización
- Configura qué roles de miembro están permitidos para crear nuevos grupos de recursos
- Compartir grupos de recursos y sus repositorios con [colaboradores externos](./security-resource-groups#external-invitations)
- Restringir funciones de la organización, como Blog, Collections, Jobs, Inference Endpoints y Inference Providers, a los miembros de grupos de recursos específicos
- Atribuya los costos a grupos de recursos específicos para una mejor gestión del presupuesto
- Establece un límite mensual de gasto de cómputo por grupo de recursos, en total o por producto
Esta función de Team & Enterprise ayuda a las organizaciones a gestionar estructuras de equipo complejas y a mantener un control de acceso adecuado sobre sus repositorios.
[Introducción a los grupos de recursos →](./security-resource-groups)